
 400-666-2563








 售前热线
 微信咨询
本文简介:本文主要为大家整理了 “如何限制工厂内部文件外发” 相关的内容,主要有 核心报价单被无痕发给竞争对手:如果当初在后台留存了文件外发记录,我们绝不会输得这么惨!, 电子文件外发软件有那些?电子文件外发软件那个好?, 盘点常见的内外网文件传输方法,看看哪个最好用!, 等内容,文章部分观点不代表本站观点,如有侵权或其它问题请反馈客服。

1、核心报价单被无痕发给竞争对手:如果当初在后台留存了文件外发记录,我们绝不会输得这么惨!
上个月,一家做精密制造的老客户跟我倒苦水,他们熬了三个月打磨出来的核心报价单,在投标前夜出现在了竞争对手的案头上。
结果对方报价比他们刚好低了 3%,单子丢了,团队白忙一场。
事后查了半天,不知道是谁发的、什么时候发的、通过什么方式发的。电脑里干干净净,什么痕迹都没留下。
”如果当初后台有文件外发记录,” 老板一拍桌子,”我们绝不可能输得这么惨!”
这话听着扎心,但确实是很多企业的真实处境。
文件外发不是 “能不能” 的问题,是 “怎么管” 的必答题。今天就聊一件事 —— 怎么把文件外发记录这件事做好。
先把记录存下来,别等出事了连查都没得查
很多企业不是不重视数据安全,是压根不知道文件是怎么流出去的。
员工用微信发个文件、用 U 盘拷个资料、用邮件传个附件,这些行为后台要是不留记录,出了事连查都没法查。
那我们应该怎么做呢?我觉得三个方向得把住。
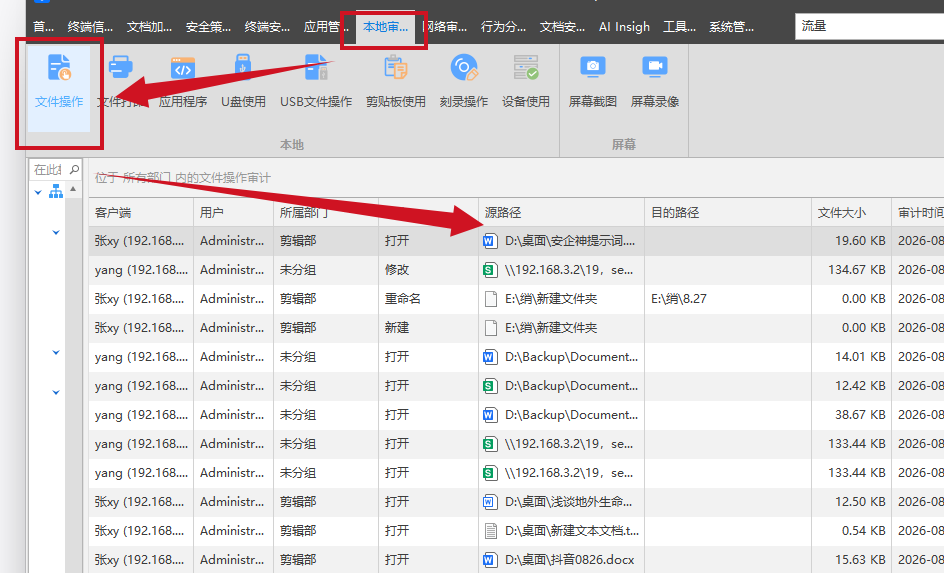
1.文档操作得审计,文件动过什么手脚全知道
安企神软件可以实时监控并记录员工对文档的创建、修改、删除、复制、外发这些操作。
具体记什么?文件存在哪个位置、什么时间操作的、谁操作的、通过什么方式外发的 —— 是复制、剪贴板、邮件还是 U 盘。
2.敏感文件得报警,高风险外发自动标记
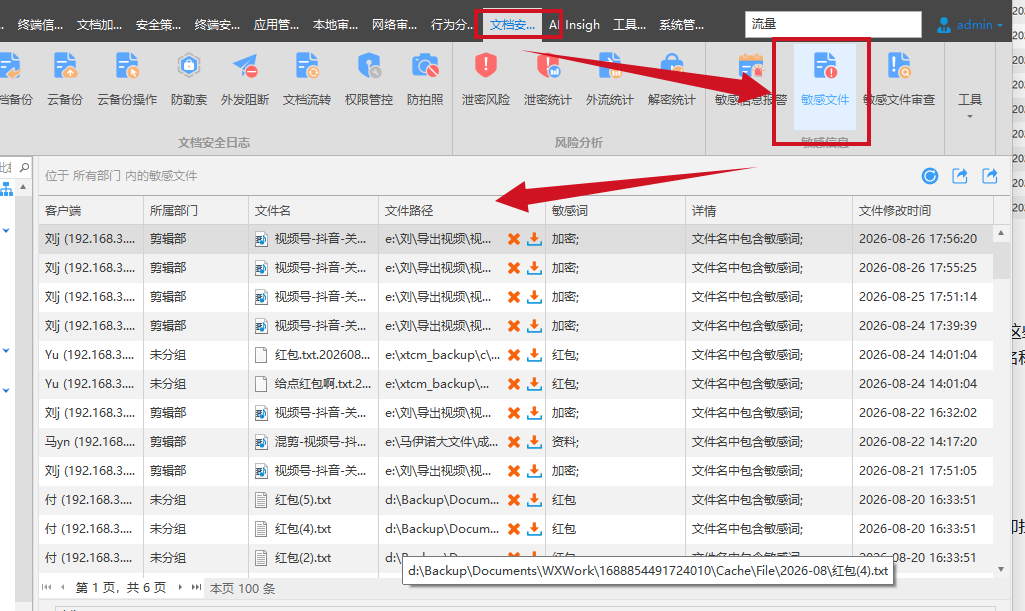
光记录还不够,还得能自动识别风险。通过预设关键词或文件类型,比如 “机密”” 财务 ““客户名单” 这些词,
一旦员工尝试外发带这些关键词的文件,系统会实时给管理员推送邮件或短信通知。
同时把敏感文件的名称、内容片段、操作路径和责任人都存下来。
3.外发阻断得有日志,想发但没发成的也得记
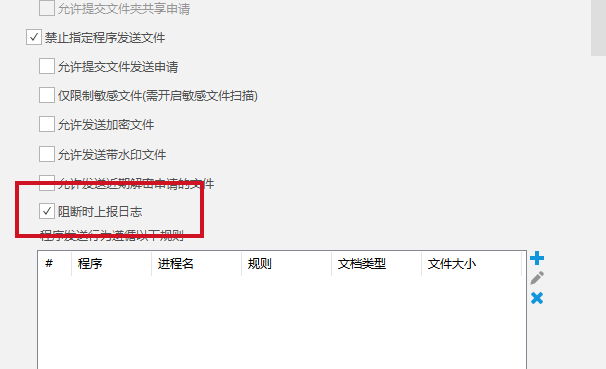
有些文件压根不该发出去。当员工尝试外发被策略阻止的文件时,
比如包含敏感词或者未经审批,系统会立即拦截,同时记录阻断日志。
被拦截文件的名称、操作路径、尝试时间、责任人全部保存。
这既是安全防线,也是证据留存 —— 员工想发但没发成,系统照样记下来,别以为没发出去就没人知道。
安企神把这些事全包了,上面说的这些功能,安企神软件一套软件就能搞定。
记录只是第一步,安企神还能做到预警和阻断。敏感文件外发自动报警,违规外发直接拦截。
从记录到预警到阻断到追溯,整个链条是通的。
回到开头那个丢标的故事。如果当时公司后台有文件外发记录,报价单被谁发出去的、什么时候发的、通过什么渠道发的,一查便知。
该追责追责,该补漏洞补漏洞,不至于连谁干的都不知道。
文件外发记录这事,平时觉得用不上,出了事才知道是保命的。
如果你也想把公司的文件外发记录做起来,不妨去安企神官网看看具体方案。安企神软件 咨询电话:400-666-2563
小编:小杨
2、电子文件外发软件有那些?电子文件外发软件那个好?
在当前公司与公司之间的往来大多数都是以电子文件来进行信息合作交互的,电子文件外发成为企业外发中重要的一个环节。然而,电子文件的外发导致的数据泄露事件愈来增多,为了较少数据泄露的事件发生,选择一款合适的加密外发管理软件已经成为企业外发的必然选择。

当遇到外发问题,小编推荐一款好用的电子外发软件:
安企神
该款软件是一款专业的电子文件外发管理软件,对需要外发的文件进行加密处理,支持透明文档加密、自动加密和手动加密等多种加密方式,只有持有正确密钥的人员才能解密和查看文件。
制作外发包

该软件允许制作外发包,可以强制最大打开次数限额,设置最长的访问天数限额,在需要向其他公司发送时,向管理员提交审批申请,审批通过后即可发送外发包,同时可以设置外搭文件打开密码,强制禁止阅读者打印等功能。
文档加密

软件支持文档透明加密加密功能,包含透明加密模式、智能加密模式,只解密不加密模式,只读模式、在此同时可以设智剪贴板加密,不允许用鼠标拖拽,支持市面上大多数文件的功能,如果使用软件库中没有可以自行添加。即可进行实现加密功能。
精细化的权限管理
软件可以细化文件的权限,在不同的部门可以设置不同的权限,不同部门的权限设置的不同,就打不开其他部门的文件。
同时通过防火墙规则和网络访问控制策略,限制特定类型的文件通过网络外传。例如,设置防火墙阻止常见的文件传输协议(如FTP、HTTP下载等)。通过设置规则和策略来检测指示敏感数据的关键字或词,防止文件外发泄露并确保遵守数据保护法规。

可以为文件添加可见或隐形的数字水印,以在文件被非法外传时提供追踪依据。这些水印可以包含用户信息、访问时间等,有助于快速追溯源头。

3、盘点常见的内外网文件传输方法,看看哪个最好用!
盘点常见的内外网文件传输方法,看看哪个最好用!
内外网文件传输在企业里面是很常见的一种业务场景,因为很多企业,包括政府机构、金融、医疗、能源等等行业组织,都会进行网络隔离,来保护内部的数据安全性。

常见的内外网文件传输的方法主要包括以下几种:
1、移动介质: 通过U盘、移动硬盘等移动存储设备在内外网之间进行文件拷贝和传输。这种方法简单易行,但存在数据安全风险,如病毒传播和数据泄露。
2、IM通讯工具: 使用即时通讯工具(如微信、QQ等)进行文件传输。这些工具方便易用,但通常有文件大小限制,且安全性较低。
3、FTP应用: 通过FTP(文件传输协议)进行文件的上传和下载。FTP应用可以实现大文件的传输,但可能存在安全隐患,需要配合其他安全措施使用。
4、网闸自带的文件摆渡系统: 利用网闸设备自带的文件摆渡功能实现内外网文件的安全传输。这种方法可以提供一定程度的安全保障,但可能存在传输效率和文件大小限制。
5、邮件系统: 通过电子邮件发送文件作为附件。这是一种常见的文件传输方式,但同样存在文件大小限制和安全性问题。
6、专业的内外网文件交换产品:例如安企神跨网文件安全交换系统,这类产品提供了统一、安全、高效的数传通道,支持多种数据交换安全管控手段,有效防止数据泄露。
为什么说安企神跨网文件安全交换系统是专业的内外网文件传输方法呢?因为该系统是一套专为解决网络隔离环境下数据交换问题而设计的,能够帮助企业在隔离网络之间快速建立一个“统一、安全、高效的数传通道”,支持软件部署以及硬件一体机部署模式。

该系统的核心优势包括:
1、全平台日志审计: 随时获取文件交换行为日志,便于灵活查询操作记录和原始文件,实现文件包创建、发送、审批、访问、下载的全过程记录和审计。
2、文件归档可追溯: 文件自动归档留存备查,过期文件自动清理归档,可追溯指定人员的文件访问下载记录、文件审批行为记录以及指定文件的原始内容。
3、确保安全合规: 采用传输过程全加密,分布式部署架构,私有通信协议,以及前置机方案,满足等保及行业规范要求,确保100%数据安全性。
4、重要文件审批才能发送: 基于文件属性、收发件人特征等预置条件,自动发起不同的审批流程,支持多级审批、多人审批、会签或签,以及自定义格式的审批附加信息表单。
5、支持多种网络隔离架构: 适用于防火墙、DMZ、网闸、虚拟化等网络隔离架构,支持多个隔离网间的单双向数据交换,提供灵活组合的数据交换方式。
6、强大的集成能力和延展性: 提供开放API,支持AD/LDAP用户集成和原有OA、BPM等外部审批流程集成,支持ICAP协议,可与第三方杀毒引擎、DLP等集成,加强安全检测能力。

7、大体量业务数据高速可靠交换: 内置高性能传输协议,带宽利用率可达80%以上,支持断点续传、自动重传、完整性校验,解决大体量业务数据的跨网交换难题。
8、快速部署,实施周期短: 支持私有化部署和虚拟化部署,支持Linux/Windows服务器,提供纯Web访问使用和高性能浏览器插件,以及命令行传输工具。
选择合适的内外网文件传输方法需要根据具体的业务需求、安全性要求以及网络环境来决定。对于安全性要求较高的场景,建议采用专业的文件交换产品或服务。安企神跨网文件安全交换系统通过这些功能,帮助企业实现了跨网文件交换的全生命周期管控,包括事前控制、事中审查和事后追溯,大幅提升操作易用性及业务时效性。