400-666-2563








 售前热线
 微信咨询

2026护网行动|数据安全、网络安全义务不履行?网警依法亮剑开出罚单



“护网—2026”专项工作持续推进,公安网安部门此次公布的3起案例:
案例1:某医疗机构权限混乱,1800余条工作数据存于未防护联网电脑;
案例2:某公司来访登记系统“不设防”,边缘系统成为数据安全最薄弱一环;
案例3:某公司测试服务器未下线遭入侵,网络安全义务不因“测试”而豁免;
三起案件分别适用《中华人民共和国数据安全法》和《中华人民共和国网络安全法》,罚款之外均责令改正。
给企业的信号很明确——数据安全和网络安全保护义务不是倡导性条款,不履行就是违法行为。
一、法律解读:义务条款与罚则
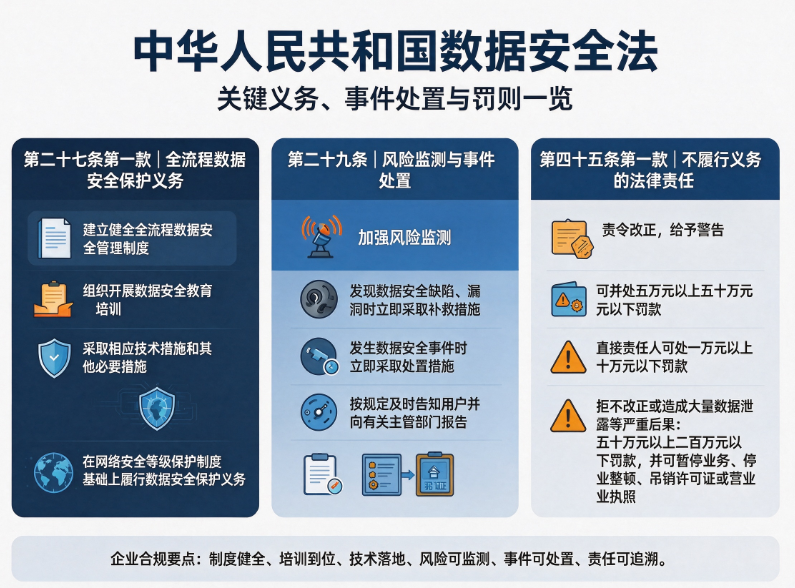
《中华人民共和国数据安全法》
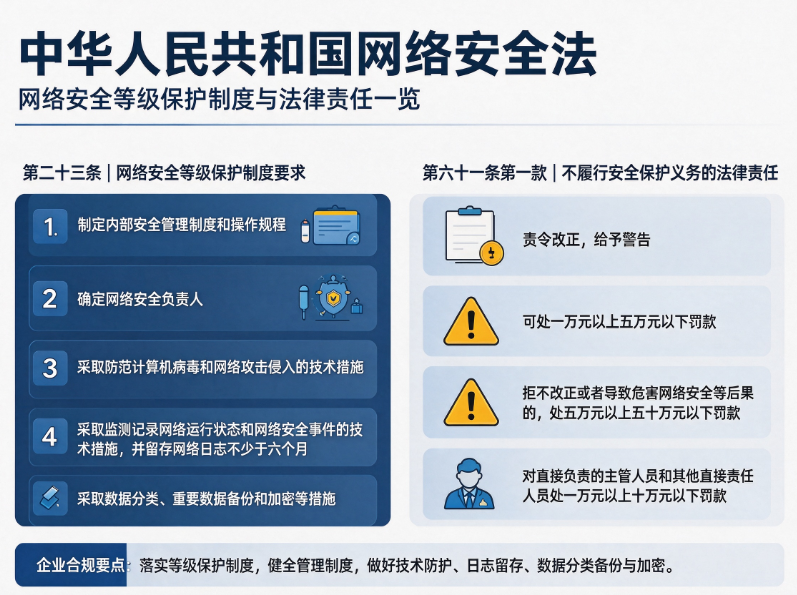
《中华人民共和国网络安全法》
二、三点观察:罚单背后的监管逻辑
第一,处罚对象从“核心系统”扩展到“全部系统”
来访登记系统这类边缘系统被处罚,说明监管不再只看单位有没有保护“最重要的系统”,而是看所有处理数据、联网运行的系统是否纳入了安全管理
企业需要重新审视自己的系统清单,把行政、后勤、测试类系统一并纳入安全基线。
第二,处罚逻辑从“结果追责”前移到“义务不履行”
三起案件中,有的数据尚未实际泄露、有的系统刚遭入侵,但处罚依据都是“未履行保护义务”本身。风险监测、权限管控、日志留存这些“平时看不出效果”的工作,恰恰是执法的检查重点。
第三,整改要求指向“制度+技术+人员”的组合
公安机关给出的整改建议没有停留在“装个防火墙”,而是覆盖权限最小化、导出审批留痕、终端防护、日志审计、应急预案、人员培训、第三方保密协议等全流程。这说明监管对“义务”的理解是体系化的,单点补丁难以过关。
三、我们该怎么做?
制度层:每个系统明确一名数据安全负责人,不是挂“信息部”了事。
物理层:员工离开工位必须锁屏,管住“能碰到设备的人”和“能带出去的介质”。
人员层:入职当天开通岗位所需的最小权限,离职流程启动当天回收全部权限。
技术层面:部署安企神软件,它是一套集文件加密、移动存储设备管控、敏感词检测、文件操作审计、屏幕安全、邮件安全、电脑监控于一体的终端安全管理平台,将相关的法律法规落到实处。客服热线:400-666-2563,专业技术团队解答您的疑惑!
引用来源:
《中华人民共和国数据安全法》第二十七条、第二十九条、第四十五条
《中华人民共和国网络安全法》第二十三条、第六十一条
重庆网警《护网—2026 | 重庆警方公布3起护网典型案例》
作者:运营一部-小赛
更新时间:2026-11-16